Les consommateurs exigent désormais plus de confidentialité et de sécurité quant au traitement de leurs données personnelles.
Quels défis pour le responsable de traitement ?
Plusieurs défis à relever par le responsable de traitement – c’est-à-dire la personne morale ou physique qui détermine les finalités et les moyens d’un traitement – à différentes échelles :
– gestion des informations : réduire les données collectées en établissant un contexte commercial précis, et réduire les risques en soignant les contrats ;
– communication avec les fournisseurs : pouvoir s’apporter des solutions et s’évaluer mutuellement ;
– suivi des traitements des données : mettre en place de mécanismes de signalement de violation des données ou des menaces concernant les fournisseurs (par exemple, si Easyjet a eu une violation de données, le responsable de traitement, intervenant dans le même secteur d’activité que la compagnie aérienne, s’il en est averti, peut réorienter ses décisions.
Quelles méthodes de gestion des risques ?
Une gestion des risques plus efficace passe notamment par une identification précise des fournisseurs, des audits préalables lors de l’intégration de nouveaux fournisseurs, une automatisation des processus d’évaluation et de contrôle, prévention des risques pour protéger les données.
Quid des cookies ?
Ils servent à recueillir des données. Leur présence est matérialisée par les bannières que vous retrouvez sur les sites internet qui vous demandent si vous consentez à la récolte de certaines données.
En résumé, il existe 3 types de cookies :
– cookies strictement nécessaires pour le fonctionnement du site ;
– cookies destinés à améliorer la performance et fonctionnalités du site ;
– cookies publicitaires (qui bientôt disparaîtront, Firefox y a déjà mis fin, et Google a annoncé que Chrome ne les utiliserait plus dès 2021)
Comment récolter du consentement en ligne ?
Rappelons qu’en France, le consentement doit être libre, spécifique, éclairé, univoque (RGPD).
Néanmoins, pour en récolter, il faut que l’utilisateur comprenne à quoi il consent. Il doit recevoir des informations claires (finalité et durée de l’utilisation des cookies, liste des tiers avec lesquels les informations sont partagées etc…) et le responsable de traitement doit être particulièrement attentif à la mise en page de sa bannière.
Quel devrait être le rôle du DPD (délégué à la protection des données– ex CIL (en anglais DPO) dans une entreprise moderne ?
Si l’entreprise promeut l’éthique, l’innovation, la data, alors le DPD présente un rôle clé : il éclaire sur la collecte des données, il apporte sa vision sur les risques du point de vue des individus.
Auparavant, son rôle était purement administratif, mais aujourd’hui cela est différent, le DPD accompagne en permanence l’entreprise, mais il ne peut pas garantir à lui seul la conformité : il doit déployer une sorte de toile d’araignée au sein de l’organisation (auprès des départements digital ou marketing notamment afin de diffuser les principes essentiels.
Quelles évolutions au sein des entreprises, en terme de sensibilisation au RGPD ?
Des programmes ont été lancés pour sensibiliser au RGPD, puis lors de son entrée en vigueur, il a fallu mobiliser les entités et s’assurer de leur bonnes compétences (mises en place de e-learning en interne par exemple).
Bien qu’il semble y avoir des similitudes dans les législations, quelles divergences persistent et quels sont les défis à cet égard pour les entreprises ?
Il existe des différences techniques (en terme de durée de conservation des données, chaque pays à ses obligations) et des différences culturelles très importantes, la façon avec laquelle les interlocuteurs des différents pays prennent en charge ces sujets dépend de son histoire. Par conséquent, il est difficile de trouver des « golden rules » (= règles harmonisées).
Comment les organisations peuvent-ils tirer parti de leurs efforts de conformité ?
Une manière de reconnaitre que les entreprises ont correctement réalisé leur mission est de passer par des certifications, comme la certification HDS.
AMS Neve Ltd, Barnett Waddingham Trustees, Mark Crabtree c/. Heritage Audio SL, Pedro Rodríguez Arribas
Il est possible d’introduire une action en contrefaçon devant une juridiction nationale aux fins de faire constater une atteinte à la marque de l’Union européenne dans cet État membre, même si le tiers en a fait la publicité et a commercialisé ses produits dans un autre État membre.
Telle est la réponse que la Cour de justice de l’Union européenne a apporté à la question préjudicielle portant sur l’interprétation de l’article 97, paragraphe 5 du règlement (CE) no 207/2009 du Conseil, du 26 février 2009, sur la marque de l’Union européenne.
Cette demande a été présentée dans le cadre d’un litige opposant :
-les réquérants : AMS Neve, une société établie au Royaume-Uni, fabriquant et commercialisant des équipements audiophoniques, représentée par son administrateur M. Crabtree. Barnett Waddingham Trustees « BW Trustees » en est le fiduciaire
à
-le défendeur : Heritage Audio, une société espagnole commercialisant également des équipements audiophoniques, représentée par M. Rodríguez Arribas
au sujet d’une action en contrefaçon en raison de la prétendue violation de droits conférés, notamment, par une marque de l’Union européenne.
Les requérants sont les titulaires d’une marque de l’Union européenne et de deux marques enregistrées au Royaume-Uni.
Ayant découvert que Heritage Audio commercialisait des imitations de produits d’AMS Neve, revêtus d’un signe identique ou similaire à ladite marque de l’Union européenne et auxdites marques nationales ou se référant à ce signe, et faisait de la publicité pour ces produits, ils ont formé devant l’Intellectual Property and Enterprise Court – tribunal de la propriété intellectuelle et de l’entreprise au Royaume-Uni – une action en contrefaçon d’une marque de l’Union européenne.
D’une part, pour prouver la contrefaçon au Royaume-Uni, AMS Neve a produit des documents à l’appui de son action, notamment les contenus du site Internet d’Heritage Audio et de ses comptes Facebook et Twitter, ainsi qu’une facture émise par Heritage Audio à un particulier résidant au Royaume-Uni.
D’autre part, pour prouver la contrefaçon sur le territoire de l’Union européenne, ils ont fourni des impressions d’écran provenant de ce site Internet sur lesquelles apparaîtraient des offres à la vente d’équipements audiophoniques revêtus d’un signe identique ou similaire à ladite marque de l’Union européenne. Ils ont souligné le fait que ces offres sont rédigées en langue anglaise et qu’une rubrique intitulée « where to buy » (« où acheter ») énumère des distributeurs établis dans différents pays. Par ailleurs, ils ont fait valoir qu’Heritage Audio accepte des commandes en provenance de tout État membre de l’Union européenne.
Si le tribunal a accepté de statuer sur la protection des droits nationaux de propriété intellectuelle, il s’est en revanche estimé incompétent pour se prononcer sur la contrefaçon de la marque de l’Union européenne en cause.
Les requérants ont interjeté appel de ce jugement devant la Cour d’appel du Royaume-Uni, qui, elle, a décidé de surseoir à statuer et de poser à la Cour les questions préjudicielles suivantes :
-Un tribunal national d’un État membre A a-t-il compétence pour statuer sur une action en contrefaçon de la marque de l’UE en raison de sa publicité et de sa commercialisation des produits effectuées dans un État membre B ?
-Si oui, quels critères doivent être pris en compte pour déterminer si l’entreprise a pris des mesures actives à l’origine de la contrefaçon?
La CJUE apporte les réponses suivantes :
-le requérant, selon qu’il choisit de porter l’action en contrefaçon devant le tribunal des marques de l’UE du domicile du défendeur ou devant celui du territoire sur lequel le fait de contrefaçon a été commis ou menace d’être commis, détermine l’étendue du champ de compétence territorial du tribunal saisi ;
* lorsque l’action en contrefaçon est fondée sur le paragraphe 1 de l’article 97, elle vise les faits de contrefaçon commis sur l’ensemble du territoire de l’Union (hypothèse où l’action est portée devant le tribunal du domicile du défendeur ou si, ce dernier n’a pas son domicile dans l’UE, dans l’Etat dans lequel il a un établissement) ;
*lorsqu’elle est fondée sur le paragraphe 5 dudit article, elle est limitée aux faits de contrefaçon commis ou menaçant d’être commis sur le territoire d’un seul État membre, à savoir celui dont relève le tribunal saisi ;
-pour s’assurer que les actes reprochés au défendeur ont été commis sur le territoire de l’UE, il faut rechercher celui où le contenu commercial a effectivement été rendu accessible aux consommateurs et aux professionnels auxquels il était destiné. Le point de savoir si ces publicités et ces offres ont eu, par la suite, pour effet de provoquer l’achat des produits du défendeur est, en revanche, sans pertinence.
En l’espèce, les publicités et les offres visées par les requérants ont été destinées à des consommateurs et/ou à des professionnels, notamment au Royaume-Uni.
Dans ces conditions, elle estime que les requérants disposent de la faculté d’introduire, sur le fondement de l’article 97, paragraphe 5, du règlement no 207/2009 une action en contrefaçon contre un tiers devant un tribunal des marques du Royaume-Uni, territoire duquel se trouvent des consommateurs ou des professionnels visés par ces publicités ou ces offres à la vente, nonobstant le fait que ledit tiers a pris les décisions et les mesures en vue de cet affichage électronique dans un autre État membre.
Cette possibilité d’introduire une action en contrefaçon devant la juridiction nationale compétente de son choix pour statuer sur des faits de contrefaçon commis sur le territoire de tout État membre est très utile notamment pour optimiser les coûts de procédure en fonction de la législation. La France, par exemple, offre des moyens de preuve juridique irréfutables comme le constat de huissier, pour faire constater des faits de contrefaçon, à des tarifs intéressants.
Afin de contrôler l’épidémie du coronavirus, le gouvernement envisage de créer une application nommée « StopCovid », application qui enregistrera, une fois la fonction Bluetooth activée, les personnes entrées en contact dans les 15 dernières minutes, et préviendra si l’une d’entre elles se déclare malade du Covid-19. Cette méthode a d’ores et déjà prouvé son efficacité dans certains pays, à l’instar de la Chine.
Quid juris ?
La Commission européenne a donné un avis favorable quant à la création cette application, à condition que les données soient détruites une fois l’épidémie terminée.
Par ailleurs, le Contrôleur européen de la protection des données affirme que même dans ces circonstances exceptionnelles, le responsable du traitement doit garantir la protection des données des personnes concernées et privilégier des solutions les moins intrusives possible, en collectant le minimum de données.
Quant à la CNIL, elle rappelle que la mise en œuvre d’un tel dispositif impose qu’il ait une « durée limitée », et s’appuie effectivement sur le volontariat et le « consentement libre et éclairé ». Elle rappelle également les grands principes liés à la collecte de données personnelles (finalité du traitement, transparence, sécurité et de confidentialité, proportionnalité et de minimisation des données).
Affaire à suivre ! « Stop Covid » n’en est qu’au stade embryonnaire, il faudra attendre plusieurs semaines pour voir l’application davantage concrétisée.
Publier une photographie et autoriser sa réutilisation sont deux actes différents.
Une photographie publiée sur Instagram ne devient pas libre de droits. Il faut distinguer les droits du photographe, les autorisations relatives aux personnes représentées et la licence consentie à la plateforme. Un repost, une publicité ou une intégration sur un site peuvent nécessiter des accords différents. Pour une entreprise, le bon réflexe consiste à définir l’usage envisagé avant de récupérer le fichier ou de lancer la campagne.
Les équipes marketing utilisent quotidiennement des images de créateurs, de clients et de partenaires. Une mention du compte, un hashtag ou un simple accord informel ne précise pas toujours si une utilisation publicitaire, une modification ou une diffusion internationale est autorisée. L’analyse en droits d’auteur doit donc relier chaque contenu à ses titulaires et à son contrat. Pour les directions juridiques et leurs conseils, documenter les permissions en amont réduit les retraits de campagnes et facilite une réponse si la photographie est reprise par un tiers. Cette organisation reste utile même lorsque l’image a été publiée sur un compte public et largement partagée.
Une expertise en propriété intellectuelle permet d’identifier, pour une photographie, les titulaires des droits, les autorisations déjà obtenues et celles qui restent à demander. Les qualités de Nathalie Dreyfus, expert judiciaire, se vérifient dans les annuaires officiels : l’annuaire 2026 de la Cour d’appel de Paris (PDF), en marques, dessins et modèles, l’annuaire de la Cour de cassation, édition 2025 (PDF), et l’annuaire du CNCEJ. L’inscription concerne des spécialités précises ; une consultation privée se distingue d’une expertise ordonnée par un juge. La mission est définie selon le dossier et les compétences nécessaires.
La publication ne fait pas disparaître le droit d’auteur
Une photographie est protégée par le droit d’auteur dès lors qu’elle est originale, c’est-à-dire qu’elle reflète des choix libres et créatifs de son auteur (cadrage, lumière, mise en scène). Sa publication sur un réseau social ne modifie pas cette condition. L’article L.122-4 du Code de la propriété intellectuelle interdit de reproduire ou de diffuser une œuvre sans l’accord de son auteur, sauf exceptions prévues par la loi. Le fait de payer une séance ou de posséder le fichier ne suffit pas à disposer de tous les droits d’exploitation: il faut une cession écrite des droits.
La titularité doit être vérifiée : photographe indépendant, agence, employeur ou autre ayant droit selon les circonstances. L’entreprise doit aussi identifier les droits déjà concédés et les éventuelles exclusivités. Une autorisation donnée pour une publication organique sur un compte peut ne pas couvrir une campagne sponsorisée, un catalogue ou une réutilisation par les distributeurs.
Licence à Instagram et autorisation aux tiers
Les conditions d’utilisation d’Instagram organisent la relation entre l’utilisateur et la plateforme. La licence prévue pour le fonctionnement du service doit être distinguée d’une cession de propriété et d’une autorisation générale accordée à toutes les entreprises. Il faut examiner la version contractuelle et les fonctionnalités concernées, sans en déduire un droit universel de réutilisation.
Meta rappelle dans son aide officielle sur le droit d’auteur que la publication doit respecter les droits d’autrui et qu’une licence peut être nécessaire. Citer le photographe, ne pas tirer de revenu direct ou avoir trouvé l’image sur Internet ne remplace pas cette vérification. La disponibilité technique d’un fichier et la permission juridique de l’utiliser répondent à deux questions différentes.
Repost, téléchargement, embed et publicité
Reproduire le fichier crée un nouvel usage
Télécharger une photographie puis la republier sur un autre compte ou un site constitue une utilisation distincte. Il faut vérifier le support, la durée et la finalité autorisés. Une capture d’écran n’efface pas les droits sur l’image qu’elle reproduit. Les recadrages, filtres et suppressions de crédit doivent être examinés au regard du contrat et des prérogatives de l’auteur.
L’intégration technique n’offre pas une sécurité automatique
La fonction d’intégration, ou « embed », affiche un contenu hébergé ailleurs. Son analyse dépend notamment de l’origine de la mise en ligne et d’éventuelles restrictions. Dans l’arrêt VG Bild-Kunst du 9 mars 2021, C-392/19, la CJUE se prononce sur le « framing » : cette technique consiste à afficher sur son propre site une image hébergée sur un autre site, sans la copier, de sorte que l’internaute a l’impression qu’elle fait partie de la page. La Cour juge que le framing nécessite l’autorisation de l’auteur lorsqu’il contourne des mesures techniques mises en place par le titulaire des droits pour l’empêcher. Cette décision n’équivaut ni à une interdiction générale de tout embed ni à une autorisation générale de tous les usages.
Une entreprise doit donc éviter de fonder une campagne sur le seul fait qu’un bouton d’intégration existe. Le titulaire qui a publié l’image, le contexte et le fonctionnement réel du dispositif sont importants. En cas d’incertitude pour une exploitation commerciale, une autorisation explicite fournit un cadre plus vérifiable que des suppositions sur les fonctionnalités de la plateforme.
La publicité doit être prévue expressément
Une image autorisée pour raconter un événement sur un compte n’est pas nécessairement autorisée pour promouvoir un produit. Les campagnes payantes, les publications par des partenaires et les créations dérivées doivent être décrites. Le budget média ne remplace pas le budget de droits. Les équipes doivent conserver l’accord applicable à la version de l’image et au message effectivement diffusés.
Le droit à l’image et les autres droits présents dans la photo
Le consentement du photographe ne règle pas automatiquement les droits des personnes reconnaissables. Le droit à l’image, fondé sur l’article 9 du Code civil permet en principe à toute personne de s’opposer à la captation, à la reproduction ou à la diffusion de son image sans son consentement. Une autorisation de droit à l’image et de respect de la vie privée doit être cadrée selon l’exploitation envisagée, avec une attention particulière aux mineurs et aux usages publicitaires.
Une œuvre, un décor protégé ou un signe distinctif visible peut soulever des questions supplémentaires. Le dossier doit identifier ces éléments et les éventuelles exceptions, sans exiger systématiquement un accord pour tout détail du cadre. Une vérification adaptée au contenu et à son rôle dans la campagne est plus utile qu’une validation générale portant seulement sur le fichier.
Définir une permission exploitable par les équipes
L’article L.131-3 du Code de la propriété intellectuelle exige que chaque droit cédé soit mentionné distinctement et que son étendue, sa destination, son lieu et sa durée soient délimités. Pour un usage professionnel, l’accord doit permettre de retrouver les supports, destinations, territoires et durées concernés. Il faut préciser les adaptations admises, les sous-licences éventuelles et les modalités de crédit. Un échange écrit peut documenter un accord, mais il doit répondre à ces questions.
Un registre simple relie la photographie, le contrat, les personnes concernées et les campagnes autorisées. Il doit être accessible aux équipes qui programment les publications. Quand une licence expire ou qu’un usage change, le circuit prévoit une nouvelle vérification. La preuve de l’autorisation devient ainsi un élément de production, plutôt qu’un document recherché seulement au moment d’une contestation.
Le rôle du conseil en propriété industrielle
Le conseil en propriété industrielle analyse les autorisations, les exceptions applicables et la réponse à apporter. Il aide à qualifier les créations, les signes et les usages commerciaux associés. Une consultation privée ne se confond pas avec une expertise judiciaire, et les droits de chaque intervenant doivent être distingués avant une démarche.
Cas pratique illustratif
Une marque fictive reçoit la photographie d’un client portant son produit. Le client accepte qu’elle soit partagée sur le compte Instagram. L’équipe prévoit ensuite de l’utiliser dans une publicité diffusée dans plusieurs pays. Elle découvre que le cliché a été réalisé par un photographe professionnel et que l’accord initial ne mentionne pas cette nouvelle exploitation.
L’analyse commencerait par identifier l’auteur, la personne représentée et les autorisations déjà données. Les échanges seraient rapprochés de la campagne prévue : supports, ciblage, durée et recadrages. La marque pourrait demander les permissions complémentaires avant la mise en ligne, au lieu de supposer que l’accord du client couvre les droits du photographe et tous les usages publicitaires.
Si une diffusion avait déjà commencé, le conseil apprécierait les mesures à prendre et documenterait les versions et périodes concernées. L’objectif serait de corriger l’usage et de prévenir sa répétition. Cet exemple est illustratif ; il ne décrit aucune affaire cliente et ne promet aucune issue contentieuse.
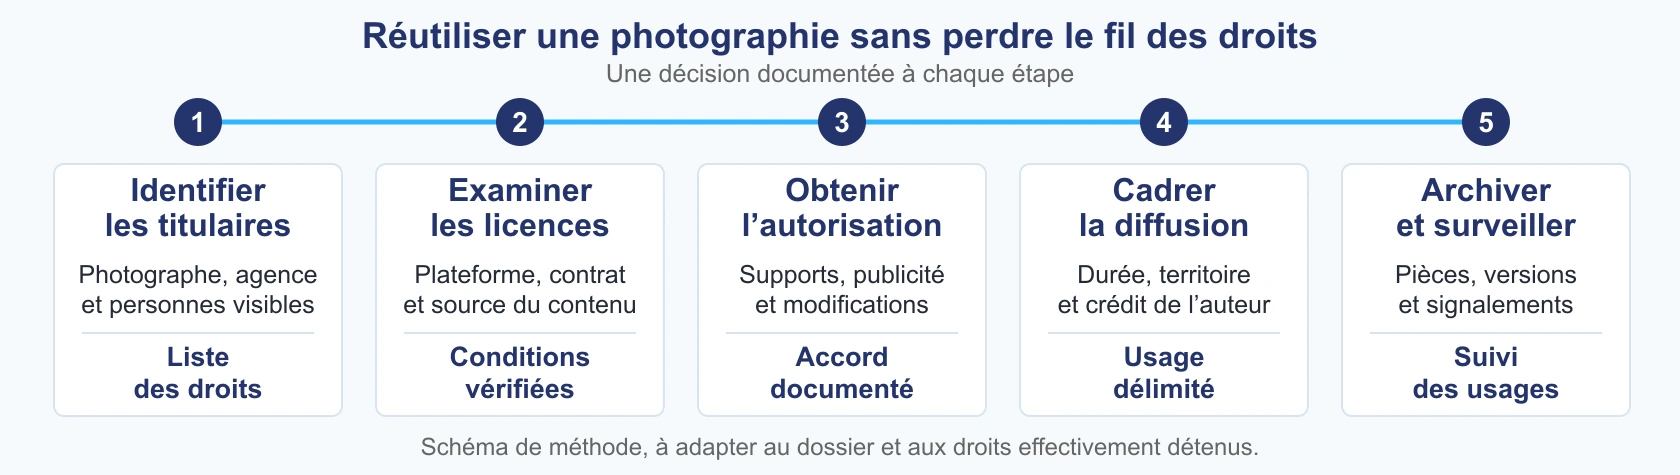
Un circuit de validation en cinq étapes
Le circuit d’autorisation doit suivre l’image de sa sélection jusqu’à sa dernière réutilisation.
Identifier les titulaires. Relier chaque fichier aux droits concernés.
Examiner les licences. Vérifier les conditions et les restrictions.
Cadrer la diffusion. Fixer supports, durée, publicité et adaptations.
Archiver et surveiller. Encadrer les usages numériques et conserver les versions.
FAQ sur les photographies publiées sur Instagram
Un tag ou un crédit suffit-il pour republier ?
Non. Il identifie un compte ou un auteur, mais ne prouve pas une autorisation pour l’usage envisagé. La mention du photographe et la permission d’exploiter doivent être traitées séparément.
Un accord en message privé est-il inutilisable ?
Il peut contribuer à prouver un accord si son auteur, son objet et ses conditions sont identifiables. Un simple « oui » sans description de l’usage laisse des ambiguïtés, notamment pour une campagne publicitaire ou une réutilisation par des partenaires.
Peut-on invoquer le fair use américain en France ?
Non. Cette notion américaine ne remplace pas l’examen des exceptions françaises et européennes. Une décision américaine portant sur des faits particuliers ne constitue pas une règle générale applicable en France.
Que faire si une photographie est reprise sans accord ?
Préserver les preuves avant de demander un retrait. Identifier l’usage, le compte et les autorisations. Un signalement à la plateforme ne remplace pas l’évaluation des droits et du préjudice.
Pourquoi faire confiance au cabinet Dreyfus
Le cabinet Dreyfus accompagne les entreprises et leurs conseils dans l’analyse des droits et des usages numériques. Il coordonne les autorisations et la documentation nécessaire aux productions et aux contestations.
Conclusion
Publier ou partager une photographie ne suffit pas à définir les droits de ses utilisateurs. Pour sécuriser une campagne, une bibliothèque de contenus ou une réponse à une reprise non autorisée, contactez le cabinet Dreyfus pour un premier échange confidentiel.
Dreyfus et Associés est en partenariat avec un réseau mondial d’avocats spécialisés en Propriété Intellectuelle.
En raison de la situation sanitaire actuelle, la majorité des entreprises ont réduit leur activité. Cette suspension ou réduction d’activité aura un impact sur l’ensemble de la propriété intellectuelle et pourra plus particulièrement entrainer la non-utilisation de la marque par le titulaire entrainant ainsi sa déchéance.
En effet, selon la législation française et plus précisément l’article L714-5 du code de la propriété intellectuelle, si une marque n’est pas utilisée pendant une période ininterrompue de cinq ans pour les produits et services visés dans l’enregistrement, le tribunal pourra prononcer à la demande d’un tiers intéressé la déchéance de la marque et la radiation de son enregistrement.
Le titulaire devra donc veiller à ce qu’il y ait un usage sérieux pendant cette période de cinq ans, c’est-à-dire une réelle exploitation.
Ainsi les titulaires de marques qui n’avaient pas été exploitées avant la crise sanitaire et la mise en quarantaine n’ont pas pu en démarrer ou reprendre l’exploitation. Cette période inédite pourra donc conduire à une période de non-utilisation supérieure à cinq ans.
Cependant le titulaire de la marque pourra invoquer une raison valable justifiant l’absence d’un usage sérieux. Ce juste motif, selon la jurisprudence constante, doit présenter un lien direct avec la marque, être une circonstance extérieure à la volonté du titulaire de la marque qui a rendu l’usage de la marque impossible ou excessivement difficile.
Il semble donc que le tribunal pourra considérer les restrictions imposées par le Gouvernement en raison de la pandémie comme une excuse valable de non-utilisation de la marque par le titulaire. En effet cet obstacle, externe à la volonté du titulaire et qui a rendu l’usage de la marque extrêmement difficile pourra être qualifié de juste motif ce qui empêchera ou dus moins reportera une possible déchéance de la marque.
Particuliers, entrepreneurs, courtiers d’url professionnels… tous tentent d’acheter et de revendre des noms de domaines avec des mots clés liés au virus jusqu’à plusieurs milliers d’euros. Par exemple « corona-vaccination.fr » a été acheté le 16 mars par un développeur allemand, qui le met désormais en vente pour 9 000 euros.
L’équipe de recherche de DomainTools avait commencé à surveiller les termes liés au Covid-19 en février 2019. D’une légère augmentation des noms de domaine exploitant les expressions « Coronavirus » et « COVID-19 » au départ, à des enregistrements connaissant un pic important au cours des dernières semaines, force est de constater que nombre d’entre eux sont des arnaques !
Parmi eux, un site développé par un particulier proposant à l’utilisateur d’installer une application Android appelée « CovidLock », prétendant disposer d’un outil de suivi de l’épidémie en temps réel. En réalité, c’est un ransomware qui demande une rançon de 100 $ en bitcoin. Grâce à une « chasse » proactive, DomainTools l’a détectée dans les heures qui ont suivi sa création, avant qu’elle ne fasse des victimes, et a réussi à se procurer le portefeuille Bitcoin de l’arnaqueur.
Autant de noms de domaines à surveiller de près, au plus fort de l’épidémie, pavant la voie pour la revente à des prix juteux ou des cyberattaques !
Dreyfus peut vous assister dans la gestion de vos portefeuilles de noms de domaine, dans tous les pays du monde. N’hésitez pas à nous contacter.
Source : OMPI, centre d’arbitrage et de médiation, 22 janv. 2020, n° D2019-2992, Cyberplay Management Ltd c/ WhoisGuard Protected, WhoisGuard, Inc./DIREX NV et Johann Mayer.
La société maltaise Cyberplay Management est titulaire d’une licence de jeu à des fins d’exploitation d’un casino en ligne. Cette dernière est titulaire de la marque européenne Loki, déposée le 10 janvier 2017 et enregistrée le 6 septembre 2017 ainsi que du nom de domaine <loki.com>, enregistré en 1992 et actuellement exploité pour des services de casino en ligne. Le requérant, la société maltaise, a déposé une plainte UDRP devant le centre d’arbitrage et médiation de l’OMPI contre les noms de domaines <lokicasino16.com>, <lokicasino17.com>, <lokicasino18.com>, <lokicasino19.com> et <lokicasino.com>, au motif qu’ils enfreindraient ses droits. En effet, ceux-ci associent la marque Loki au terme « casino », qui fait référence à son activité. Le nom de domaine <lokicasino.com> a été enregistré le 16 mai 2016 et les quatre autres noms de domaine le 11 janvier 2017 (un jour après le dépôt de marque du requérant).
Au moment du dépôt de la plainte, les défendeurs utilisaient ces noms de domaine en relation avec un casino en ligne. Le requérant considère que les défendeurs ont enregistré et utilisé les noms de domaine de mauvaise foi. Les défendeurs, quant à eux, prétendent n’avoir jamais eu connaissance de l’existence du requérant et de sa marque européenne Loki pour des activités de jeux de casino. Par ailleurs, les défendeurs ont fourni au dossier plusieurs captures d’écran, issues des bases de données du site WayBack Machine (archive.org) de l’historique du site web du requérant démontrant que ce dernier n’a jamais utilisé le nom de domaine <loki.com> pour des activités de casino avant la période actuelle. Par exemple, en 2006, il renvoyait vers un site permettant à l’utilisateur de trouver tous types d’événements à proximité de sa localisation.
L’expert se prononçant sur l’affaire, conclut que la plainte doit être rejetée, puisque le requérant ne fournit pas de preuve démontrant qu’il était titulaire d’un droit de marque sur le signe LOKI lors de l’enregistrement des noms de domaine litigieux. La demande d’enregistrement de marque a été déposée bien après l’enregistrement du nom de domaine <lokicasino.com > détenue par les défendeurs. En outre, eu égard au droit des marques non enregistrées (droit d’usage), le requérant ne soumet aucune preuve d’une exploitation du signe LOKI en relation avec les services d’un casino en ligne. Ainsi, il est important de rappeler que pour pouvoir prospérer dans une procédure UDRP, il est impératif que le requérant présente des preuves établissant notamment l’enregistrement et l’utilisation de mauvaise foi d’un nom de domaine. En l’occurrence, le requérant a failli à rapporter ces preuves. Cette décision permet aussi de constater la prégnance de plus en plus forte des archives proposées par WayBack Machine, que les juges tendent dorénavant à accepter comme mode de preuve (sous réserve de justifier d’un constat d’huissier).
La crise sanitaire mondiale engendrée par le coronavirus est un contexte propice et favorable à la technique du phishing. En effet, de nombreuses bandes organisées de cybercriminels se font passer pour des organismes de santé en intégrant de faux noms de domaine. Par suite, ces derniers envoient un e-mail en se faisant passer pour une entité liée au monde de la santé dans lequel ils demandent de cliquer sur un lien et de saisir ou confirmer un identifiant et mot de passe. Les cybercriminels envoient donc des e-mails de phishing contenant des noms de domaine similaires à ceux utilisés par les centres de contrôle et de prévention des maladies. À titre d’illustration, les cybersquatteurs ont incorporé le nom de domaine « cdc-gov.org » qui s’apparente au nom de domaine officiel à savoir « cdc.gov ».
Ainsi, ces courriels malveillants encouragent les utilisateurs à cliquer sur un lien qui laisserait à penser qu’il contient des informations liées aux cas de coronavirus, afin que les internautes soient redirigés vers un faux site web où ils devront entrer nom d’utilisateur et mot de passe. Dans d’autres situations, des cybercriminels envoient des e-mails de phishing semblant provenir de l’Organisation mondiale de la Santé en invitant les internautes vers un lien visant à télécharger un document sur les mesures de sécurité face à l’expansion du virus. Bien entendu, il n’en est rien, les internautes étant redirigés vers un écran pop-up requérant le nom d’utilisateur et mot de passe. Par ailleurs, il est à noter que certains cybercriminels adoptent une tactique différente en se faisant passer pour des entités liées au monde de l’économie tels que des entreprises du transport maritime ou de l’industrie manufacturière. En effet, le coronavirus peut avoir un impact qui s’étend au-delà des préoccupations liées à la santé. Ainsi, il s’agit de redoubler de prudence face à l’extension de ces campagnes de phishing en évitant particulièrement des e-mails contenant de nombreuses fautes d’orthographe.
Le Royaume-Uni a quitté l’Union européenne le 31 janvier 2020. Par suite, le Royaume-Uni et l’Union européenne sont entrés dans une période de transition, jusqu’au 31 décembre 2020. Durant cette période, les ressortissants du Royaume-Uni sont encore habilités à enregistrer et renouveler des noms en <.eu>.
En revanche, une fois cette période expirée, il ne leur sera plus possible d’enregistrer des noms de domaine avec l’extension en <.eu> ou de conserver ce qu’ils détiennent déjà, à moins de se conformer avec les exigences posées. À l’origine, l’EURID avait détaillé un plan complet applicable à compterdu1er novembre2019, date à laquelle le Royaume-Uni était censé quitter l’Union européenne. Il s’appliquera finalement à l’issue de la période de transition, sans que des échéances précises n’aient toutefois d’ores et déjà été fixées. Une fois la période de transition achevée, seules les personnes suivantes sont habilitées à enregistrer des noms de domaine en <.eu> : un citoyen de l’Union européenne, indépendamment de son lieu de résidence ; une personne physique qui n’est pas un citoyen de l’Union et qui est un résident d’un État membre ; une entreprise établie dans l’Union ; ou une organisation établie dans l’Union, sans préjudice de l’application du droit national.
Ainsi, pour les noms de domaine déjà enregistrés, les déclarants pourront mettre à jour leurs coordonnées pour tenter de maintenir leurs actifs. Ils devront notamment indiquer un code de pays de citoyenneté correspondant à un État membre de l’Union européenne de 27 indépendamment de leur résidence ou établir une entité légalement établie dans l’un des États membres éligibles de l’Union européenne de 27 ou de l’EEE. Tous les titulaires qui ne se conformeront pas à ces règles d’éligibilités verront leurs noms de domaines retirés, et ces derniers seront alors disponibles à tous pour l’enregistrement. Étant donné que les noms de domaine non conformes seront retirés, il est opportun de procéder à une analyse approfondie des portefeuilles de noms de domaine des titulaires pour voir si certains de leurs enregistrements sont à risque.
Inscrivez-vous à notre newsletter et restez informés sur les enjeux de la propriété intellectuelle et de l’économie numérique !
Notre site utilise des cookies pour vous offrir le meilleur service, produire des statistiques et mesurer l'audience du site. Vous pouvez changer vos préférences à tout moment en cliquant sur la rubrique "Personnaliser mes choix".
When browsing the Website, Internet users leave digital traces. This information is collected by a connection indicator called "cookie".
Dreyfus uses cookies for statistical analysis purposes to offer you the best experience on its Website.
In compliance with the applicable regulations and with your prior consent, Dreyfus may collect information relating to your terminal or the networks from which you access the Website.
The cookies associated with our Website are intended to store only information relating to your navigation on the Website. This information can be directly read or modified during your subsequent visits and searches on the Website.
Les cookies nécessaires sont absolument essentiels au bon fonctionnement du site Web. Ces cookies assurent les fonctionnalités de base et les fonctions de sécurité du site Web, de manière anonyme.
Les cookies analytiques sont utilisés pour comprendre comment les visiteurs interagissent avec le site Web. Ces cookies aident à fournir des informations sur le nombre de visiteurs, le taux de rebond, la source de trafic, etc.
Le Cabinet Dreyfus & associés (« Dreyfus & associés ») est soucieux de la protection de votre privée et de vos données personnelles (« Données » ; « Données personnelles ») qu’elle collecte et traite pour vous.
Dreyfus & associés, à ce titre, respecte et met en œuvre le droit européen applicable en matière de protection des données et, en particulier, le Règlement Général européen sur la Protection des données personnelles Numéro 2016/679 du 27 avril 2016 (RGPD).
La présente Politique de Confidentialité a pour objet de vous informer de manière claire et complète sur la manière dont le Cabinet Dreyfus & associés, en sa qualité de responsable de traitement, collecte et utilise vos données personnelles, et sur les moyens dont vous disposez pour contrôler cette utilisation et exercer vos droits en rapport avec lesdits traitement, collection et utilisation de vos données personnelles.
Notre Politique de Confidentialité vise à vous décrire comment Dreyfus & associés collecte et traite vos données personnelles dans le cadre de vos visites sur notre site Web et d’autres échanges que nous avons par courriel ou par courrier, de la tenue de notre rôle en tant que représentants et conseils en propriété industrielle et des relations d’affaire avec nos clients et confrères, ou à toute autre occasion où vous transmettez vos données personnelles à Dreyfus & associés.

 Written by Nathalie Dreyfus28/08/2020
 Les consommateurs exigent désormais plus de confidentialité et de sécurité quant au traitement de leurs données personnelles.

 CJUE – 5 septembre 2019

 En raison de la situation sanitaire actuelle, la majorité des entreprises ont réduit leur activité. Cette suspension ou réduction d’activité aura un impact sur l’ensemble de la propriété intellectuelle et pourra plus particulièrement entrainer la non-utilisation de la marque par le titulaire entrainant ainsi sa déchéance.

 Source : OMPI, centre d’arbitrage et de médiation, 22 janv. 2020, n° D2019-2992, Cyberplay Management Ltd c/ WhoisGuard Protected, WhoisGuard, Inc./DIREX NV et Johann Mayer.


 Source :