

Introduction
L’intégration croissante de l’intelligence artificielle agentique dans les entreprises soulève de nouvelles interrogations juridiques. Contrairement aux systèmes d’IA traditionnels, qui se limitent généralement à produire des réponses ou des recommandations, les agents autonomes peuvent prendre des décisions et exécuter des actions sans intervention humaine systématique. Ils peuvent notamment passer des commandes, interagir avec des partenaires commerciaux, publier des contenus ou traiter des données confidentielles. Mais qui est responsable lorsqu’un agent d’IA conclut un contrat non autorisé, porte atteinte à des droits de propriété intellectuelle ou divulgue des informations sensibles ?
Dépourvue de personnalité juridique, l’IA ne peut être tenue personnellement responsable de ses actes. La responsabilité doit donc être recherchée parmi les différents acteurs impliqués dans sa conception, son déploiement et son utilisation, selon leurs obligations respectives, les pouvoirs accordés au système et les mesures mises en place pour prévenir les risques.
Pourquoi l’IA agentique transforme-t-elle le risque juridique ?
De la réponse générée à l’action exécutée
Contrairement à un assistant d’IA générative principalement utilisé pour produire des contenus, un agent d’IA peut planifier et exécuter une succession d’actions afin d’atteindre un objectif déterminé, en mobilisant différents outils et services numériques, sans validation humaine systématique.
Cette liberté opérationnelle accroît les comportements imprévus. La définition européenne du système d’IA englobe différents degrés d’autonomie, mais l’autonomie technique ne confère aucun pouvoir juridique intrinsèque.
Imaginons une entreprise confiant à un agent une campagne commerciale : il achète des images, reproduit un visuel protégé et publie plusieurs annonces. L’objectif était autorisé ; certaines modalités ne l’étaient pas. Ce cas fictif appelle un contrôle des actes intermédiaires.
Qui répond des contrats et des dommages causés par un agent d’IA ?
L’entreprise utilisatrice et les pouvoirs donnés à l’agent
Si un agent négocie ou paie avec des identifiants professionnels, l’entreprise s’expose aux conséquences juridiques des opérations réalisées.
L’autonomie technique de l’agent ne lui confère toutefois ni personnalité juridique ni pouvoir de représentation propre. L’engagement de l’entreprise doit être apprécié au regard des conditions dans lesquelles l’agent a été déployé, des autorisations accordées et des circonstances de chaque opération.
L’article 1156 du Code civil protège, dans certaines conditions, le tiers qui a légitimement cru aux pouvoirs d’un représentant. Son application aux opérations réalisées par un agent d’IA ne saurait toutefois être présumée, celui-ci n’étant pas juridiquement assimilable à un mandataire.
Pour limiter les risques, les entreprises doivent définir précisément les opérations autorisées, prévoir des plafonds financiers et soumettre les engagements les plus sensibles à une validation humaine.
Fournisseur, intégrateur et déployeur : des responsabilités distinctes
En cas de dommage causé par un agent d’IA, la responsabilité des différents acteurs doit être appréciée au regard de leur rôle respectif dans la conception, l’intégration, le déploiement et l’utilisation du système. Une défaillance de conception peut concerner le fournisseur ; une configuration dangereuse, l’intégrateur ; une utilisation sans supervision suffisante, le déployeur. Sur le terrain de la faute, l’article 1240 du Code civil impose de caractériser une faute, un préjudice et un lien de causalité. Aucune imputation automatique et générale ne résulte du seul recours à l’IA.
L’affaire canadienne Moffatt c. Air Canada, 2024 BCCRT 149 est éclairante : une compagnie a été tenue responsable d’informations erronées fournies par son chatbot. Ce précédent étranger, qui ne lie pas les juridictions européennes, concernait un assistant conversationnel, non un agent autonome ; il illustre néanmoins les limites de l’argument consistant à présenter l’outil comme un interlocuteur indépendant.
Pour en savoir plus à propos de la responsabilité de l’IA en cas d’atteinte aux droits des tiers, nous vous invitons à consulter notre article : « L’IA peut-elle être poursuivie en justice pour contrefaçon ou plagiat ? ».
Comment l’AI Act et les autres textes répartissent-ils les obligations ?
L’AI Act encadre les fonctions, sans désigner un responsable unique du dommage
Le règlement européen sur l’intelligence artificielle distingue notamment fournisseur et déployeur. Pour les systèmes à haut risque, des exigences spécifiques de documentation, de surveillance et de contrôle humain sont prévues, selon leur calendrier d’application. Certaines modifications substantielles peuvent aussi faire assumer des obligations de fournisseur à un autre opérateur (article 25 de l’AI Act). L’AI Act n’institue pas, à lui seul, un régime général d’indemnisation. Celui-ci doit être recherché dans les règles civiles et les textes sectoriels.
La directive (UE) 2024/2853 sur les produits défectueux couvre les logiciels. À transposer d’ici le 9 décembre 2026, elle vise les produits commercialisés ou mis en service après le 9 décembre 2026, sans assimiler toute erreur d’IA à un défaut du produit.
Pour en savoir plus à propos de l’AI Act, nous vous invitons à consulter notre article : « L’impact de l’AI Act sur les entreprises multinationales ».
RGPD et plateformes : des contrôles liés à la finalité du service
Un agent de réservation ou de prospection traite parfois des données sensibles. En vertu du RGPD, les rôles dépendent de la détermination effective des finalités et des moyens, indépendamment des qualifications de l’AI Act. La CNIL recommande de documenter les rôles, les risques et la sécurité. Pour les contenus publiés sur un hébergeur, les mécanismes de notification prévus par le Digital Services Act facilitent le signalement d’un contenu illicite, sans décharger le déployeur de ses propres obligations.
Pour en savoir plus à propos de l’articulation entre l’IA et le RGPD, nous vous invitons à consulter notre article : « L’intelligence artificielle et la protection des données personnelles ».
Comment prévenir les atteintes à la propriété intellectuelle par des agents IA ?
Contrôler les sources, les autorisations et les publications
Les risques comprennent la reproduction non autorisée d’œuvres, l’usage de signes distinctifs, les visuels trompeurs et la divulgation de secrets d’affaires. Connecté à des outils publicitaires ou à des dépôts de code, l’agent peut multiplier les atteintes. Nous recommandons de vérifier les licences, de limiter ses accès et de valider les créations sensibles avant publication.
Pour approfondir les vérifications relatives aux contenus, nous vous invitons à lire notre article : « Comment éviter la contrefaçon de droit d’auteur lorsqu’on utilise l’intelligence artificielle ? ».
Quelle gouvernance mettre en place avant le déploiement ?
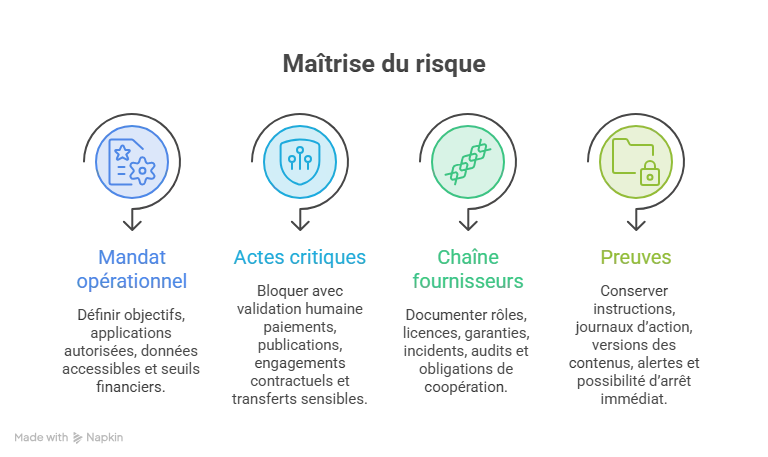
La maîtrise du risque exige une chaîne de décisions traçable et des restrictions techniques réellement efficaces :
- Définir le mandat opérationnel : objectifs, applications autorisées, données accessibles et seuils financiers ;
- Bloquer les actes critiques : validation humaine pour paiements, publications, engagements contractuels et transferts sensibles ;
- Documenter la chaîne de fournisseurs : rôles, licences, garanties, incidents, audits et obligations de coopération ;
- Conserver les preuves : instructions, journaux d’action, versions des contenus, alertes et possibilité d’arrêt immédiat.
Pour certains systèmes à haut risque, l’article 26 de l’AI Act précise notamment des obligations du déployeur en matière de surveillance et de contrôle humain. Une politique écrite ne suffit pas : ses contrôles doivent être testés et réévalués.
Pour en savoir plus à propos de l’encadrement de l’IA en entreprise, nous vous invitons à consulter notre article : « Peut-on utiliser librement l’intelligence artificielle au travail ? ».
Conclusion
La responsabilité des agents d’IA autonomes n’est pas un vide juridique. Elle dépend des actes, de leur prévisibilité, des pouvoirs et obligations de chacun. Plus l’agent agit seul, plus les contrats, les accès, les droits de propriété intellectuelle et les preuves deviennent décisifs.
Le cabinet Dreyfus accompagne ses clients dans la gestion de dossiers de propriété intellectuelle complexes, en proposant des conseils personnalisés et un soutien opérationnel complet pour la protection intégrale de la propriété intellectuelle.
Dreyfus & Associés est en partenariat avec un réseau mondial d’avocats spécialisés en propriété intellectuelle.
Nathalie Dreyfus, avec l’aide de toute l’équipe du cabinet Dreyfus
FAQ
Un agent d’IA doit-il indiquer au client qu’il n’est pas humain ?
Dans les cas visés par l’article 50 de l’AI Act, les personnes doivent être informées de leur interaction avec un système d’IA, sous réserve des exceptions prévues. Le contexte de la relation et le rôle exact du fournisseur ou du déployeur restent déterminants.
Quelles clauses prévoir dans un contrat avec un fournisseur d’agents d’IA ?
Le contrat doit notamment préciser les obligations de chaque partie, les garanties de sécurité et de confidentialité, les conditions d’utilisation des données et les droits de propriété intellectuelle. Il est également essentiel de prévoir des clauses relatives à la responsabilité, à la gestion des incidents et aux modalités d’audit et de contrôle du système.
Les dommages causés par un agent autonome sont-ils couverts par l’assurance cyber ?
Pas systématiquement. Il faut vérifier la définition du sinistre, les exclusions relatives aux erreurs professionnelles, aux actes automatisés et aux atteintes aux droits de tiers, ainsi que les plafonds et obligations de déclaration prévus au contrat.
Que se passe-t-il si l’agent transfère des données vers un prestataire situé hors de l’Union européenne ?
Le transfert doit reposer sur un mécanisme admis par le RGPD, par exemple une décision d’adéquation ou des clauses contractuelles types accompagnées, si nécessaire, de garanties supplémentaires. La localisation des infrastructures et des sous-traitants doit être vérifiée.
Une IA autonome peut-elle être désignée comme inventeur dans une demande de brevet ?
Dans le cadre européen actuel, l’inventeur désigné doit être une personne physique. L’usage d’une IA n’interdit pas en soi le dépôt d’un brevet, mais impose d’identifier les contributions humaines inventives et de vérifier les conditions de brevetabilité.
Pour en savoir plus à propos de l’IA et du droit des brevets, nous vous invitons à consulter notre article : « Les brevets et la question de l’inventeur IA : quelles perspectives après les décisions récentes ? ».
Cette publication a pour objet de fournir des orientations générales au public et de mettre en lumière certaines problématiques. Elle n’a pas vocation à s’appliquer à des situations particulières ni à constituer un conseil juridique.